ASE Cloud Services Chatbot Interface


Descubra em 5 a 10 minutos até que ponto a sua organização está preparada para uma IA segura, responsável e soberana.
Gratuita e sem conta · Seis domínios · Pontuação provisória imediata
Iniciar a avaliação →A Avaliação de maturidade em IA soberana da ASE Cloud Services mede, em seis domínios, até que ponto a sua organização está preparada para utilizar a IA de forma responsável e independente. Os seus dados permanecem na UE, não são colocados cookies de rastreio e o resultado é um levantamento para a gestão, não um parecer jurídico.
O problema
Falham por causa da governação, da qualidade dos dados, da segurança, da dependência de fornecedores de fora da UE e de responsabilidades pouco claras. A maioria das verificações de IA olha apenas para a produtividade.
O que esta avaliação faz de diferente
Soberania (onde são executados os seus dados e modelos), classificação segundo o AI Act, RGPD e gestão de dados, segurança do posto de trabalho, acessibilidade e preparação para a implementação. Na prática, não é possível avaliá-los separadamente.
O que obtém
Uma pontuação de 0 a 100, os seus pontos fortes, as suas maiores lacunas, o contexto setorial e um passo seguinte principal. Escolha a versão curta (14 perguntas, cerca de 4 minutos) ou a versão completa (28 perguntas, cerca de 8 minutos). “Não sei” é uma resposta válida e conta como resultado, não como zero.
Escolha a versão curta ou a completa, responda às perguntas e veja de imediato a sua pontuação provisória e os seus principais pontos de atenção. O relatório de gestão completo é enviado depois por e-mail (pdf), para o endereço profissional que indicar. Durante o preenchimento, as suas respostas ficam apenas no seu próprio navegador.
A avaliação não funciona nesta janela? Abra a avaliação numa nova janela.
Os domínios não têm todos o mesmo peso. A governação de IA e a soberania dos dados são os que mais contam, porque é aí que se encontram os riscos legais e contratuais.
Domínio 1 · ponderação 22%
Em que jurisdições são tratados os seus dados de IA, embeddings, registos e cópias de segurança? Qual é o grau de dependência de hyperscalers não europeus nos processos críticos? Existe uma estratégia de saída testada e tem visibilidade sobre o risco de concentração e a subcontratação na cadeia (NIS2)?
Domínio 2 · ponderação 26%
Existe um registo central de IA, que inclua a utilização de IA por iniciativa dos próprios colaboradores? Estão atribuídas as funções de responsabilidade pelo sistema, risco, privacidade, segurança e supervisão humana? Conhece a categoria de risco de cada aplicação, está organizada a literacia em IA (artigo 4.º) e cumpre a obrigação de transparência do artigo 50.º, incluindo a marcação legível por máquina?
Domínio 3 · ponderação 16%
Foi definido previamente que dados pessoais, dados confidenciais e propriedade intelectual a IA pode tratar? Os fluxos de dados, os prazos de conservação, os subcontratantes ulteriores e as transferências estão documentados para o seu registo do artigo 30.º e para as avaliações de impacto sobre a proteção de dados (DPIA)? O treino com os seus dados está contratualmente excluído?
Domínio 4 · ponderação 16%
Gestão central de identidades e acessos com MFA e revisão periódica (para as entidades públicas, a base de referência nacional para a administração pública; para as entidades abrangidas pela NIS2, a transposição nacional da NIS2), segurança dos endpoints, gestão de chaves criptográficas, registo e monitorização das interações com IA com um processo de notificação funcional, e testes independentes a vulnerabilidades específicas de IA.
Domínio 5 · ponderação 15%
O seu conhecimento interno está suficientemente atualizado e estruturado para que a IA possa trabalhar sobre ele? Existem processos delimitados com uma medição de referência? Como controla a qualidade dos resultados da IA, e os seus canais de IA são acessíveis segundo as WCAG 2.2 AA, como exigem a diretiva da UE relativa à acessibilidade da Web e o European Accessibility Act?
Domínio 6 · ponderação 5%
Existe um programa com patrocinador executivo, responsável e prioridades para os próximos doze meses? O calendário e o orçamento não contam para a sua pontuação de maturidade, mas determinam a sua Implementation Readiness e o passo seguinte que recomendamos.
Logo após a última pergunta, vê a sua pontuação provisória e os seus três principais pontos de atenção. Se pedir o relatório de gestão completo, recebe por e-mail em pdf:
Uma pontuação total de 0 a 100, uma pontuação por domínio e um indicador de cobertura que mostra que parte do resultado assenta em respostas “não sei”.
Os seus pontos fortes, as suas maiores lacunas e, para cada lacuna, um primeiro passo concreto que pode discutir internamente.
O que o resultado significa para o seu setor: administração local, regional e central, saúde, educação, habitação social, serviços financeiros ou empresariais, indústria, setor sem fins lucrativos.
Prazos legais que lhe dizem respeito, como a obrigação de marcação de 2 de dezembro de 2026 para a IA generativa, e pontos cegos organizacionais.
Baixa, média ou alta: a sua organização consegue transformar agora as conclusões em execução? Este sinal é independente da sua pontuação de maturidade.
Uma recomendação principal com base na sua maior lacuna, com uma opção secundária, e ainda um resumo de todas as suas respostas para discutir internamente e repetir mais tarde.
Assim que houver dados suficientes, poderá comparar a sua pontuação com a de organizações do seu setor.
O benchmark é construído com base em resultados de avaliações anonimizados dentro do seu setor.
Para administradores, direções, gestores de TI, CISO, responsáveis de privacidade e assessores de políticas que querem utilizar a IA sem perder o controlo sobre os dados, os custos e as responsabilidades. A avaliação é adequada para organizações que:
Trabalham com dados pessoais ou com decisões sobre pessoas.
Administração local, regional e central, organismos públicos de execução, saúde, educação, habitação social.
Estão abrangidas pelo AI Act, pelo RGPD, pela NIS2 ou por bases de referência nacionais de segurança da informação para a administração pública.
Ou têm de demonstrar a clientes e entidades de supervisão que a IA é utilizada de forma controlada: serviços financeiros e empresariais, indústria.
Dependem de plataformas de cloud ou de IA não europeias.
E querem saber até que ponto uma alternativa europeia ou soberana é realista no seu caso.
Já estão a experimentar a IA.
Mas ainda não implementaram um registo central, um processo de gestão de risco ou a atribuição de responsabilidades.
As perguntas podem ser respondidas sem conhecimentos técnicos. Se a avaliação for preenchida em conjunto pelas áreas de TI, privacidade e negócio, a visão obtida é a mais completa.
A ASE Cloud Services ajuda as organizações a utilizar a IA preservando a soberania: dados, modelos e postos de trabalho dentro da UE, sob direito europeu e ao abrigo do RGPD, com o controlo do seu lado. Combinamos essa infraestrutura soberana com competências especializadas em governação de IA, no Regulamento da IA (AI Act), na ISO/IEC 42001, em segurança da informação e em acessibilidade digital.
O nosso sistema de gestão é certificado segundo quatro normas ISO: ISO/IEC 27001 (segurança da informação), ISO/IEC 27701 (privacidade), ISO/IEC 42001 (gestão de IA) e ISO 9001 (qualidade). São essas mesmas normas que usamos como bitola nesta avaliação. O resultado não encaminha deliberadamente para um único produto, mas sim para o passo seguinte que corresponde à sua maior lacuna: uma Avaliação GAP ISO/IEC 42001, o ASE Espaço de Trabalho Soberano, o Programa de adoção de IA ou uma conversa com um especialista da ASE.
Durante o preenchimento, as suas respostas permanecem no seu próprio navegador. Só quando clica em “Enviar o meu relatório” é que os seus dados profissionais e o resultado são enviados para o nosso próprio servidor dentro da UE. A avaliação é um levantamento para a gestão, não um parecer jurídico.
Utilizamos os seus dados para associar o relatório à sua organização e enviá-lo por e-mail, e conservamo-los durante um máximo de 24 meses após o último contacto. Só entramos em contacto a propósito do resultado se der o seu consentimento específico para esse efeito. Utilizamos pontuações agregadas e anonimizadas para o benchmark setorial; a partir delas não é possível identificar organizações nem pessoas. A proteção contra spam é alojada por nós e não coloca cookies. Consulte a declaração de privacidade.
O resultado não substitui uma avaliação de impacto sobre a proteção de dados (DPIA), uma análise jurídica, uma auditoria de segurança ou uma classificação formal ao abrigo do AI Act. As referências legais estão atualizadas a 5 de setembro de 2026 e têm em conta o Digital Omnibus, Regulamento (UE) 2026/1744. Se pretender uma verificação formal, consulte a Avaliação GAP ISO/IEC 42001.
Quer saber em que ponto está a sua organização? A avaliação é gratuita, demora 5 a 10 minutos e apresenta de imediato a sua pontuação provisória. Se preferir trocar ideias primeiro, marque uma consulta gratuita de 30 minutos.
Inicie a sua AI Readiness Assessment →Uma avaliação de maturidade em IA soberana é uma autoavaliação que mostra até que ponto a sua organização está preparada para utilizar a IA de forma responsável e independente. A avaliação da ASE Cloud Services analisa seis domínios: soberania dos dados, governação de IA e classificação segundo o AI Act, privacidade e RGPD, segurança do posto de trabalho, conhecimento, qualidade e acessibilidade, e preparação para a implementação. Recebe de imediato uma pontuação de 0 a 100, uma pontuação por domínio, três prioridades e um sinal de Implementation Readiness.
A versão curta tem 14 perguntas e demora cerca de 4 minutos; a versão completa tem 28 perguntas e demora cerca de 8 minutos. Logo após a última pergunta, vê a sua pontuação provisória e os seus principais pontos de atenção. O relatório de gestão completo inclui a pontuação por domínio, um indicador de cobertura, três prioridades concretas, o contexto setorial, os pontos de atenção do AI Act e da governação, a sua Implementation Readiness e um passo seguinte recomendado. Pode imprimir o relatório ou guardá-lo em PDF, e recebe-o também por e-mail.
Não. A avaliação é um primeiro levantamento para a gestão. Uma pontuação elevada não significa automaticamente que cumpre o AI Act ou o RGPD, e o resultado não substitui uma avaliação de impacto sobre a proteção de dados (DPIA), uma análise jurídica, uma auditoria de segurança ou uma classificação de risco formal ao abrigo do AI Act. As referências legais estão atualizadas a 5 de setembro de 2026 e têm em conta o Digital Omnibus.
Durante o preenchimento, as suas respostas permanecem no seu próprio navegador. Só quando clica em “Enviar o meu relatório” é que enviamos os seus dados profissionais e o resultado para o nosso próprio servidor dentro da UE, para podermos associar o relatório à sua organização e enviá-lo por e-mail. Conservamos os dados durante um máximo de 24 meses após o último contacto e só entramos em contacto se der o seu consentimento específico para esse efeito. Consulte a nossa declaração de privacidade.
A administradores, gestores de TI, CISO, responsáveis de privacidade e assessores de políticas na administração local, regional e central, em organismos públicos de execução, na saúde, na educação, na habitação social, nos serviços financeiros e empresariais e na indústria. As perguntas estão formuladas de modo a poderem ser respondidas sem conhecimentos técnicos; “não sei” é uma resposta válida e conta como resultado, não como zero.
A avaliação de maturidade é uma autoavaliação gratuita, de oito minutos no máximo, que indica a direção. A Avaliação GAP ISO/IEC 42001 é um processo acompanhado em que verificamos o seu sistema de gestão de IA face à norma, com entrevistas, análise documental e um relatório com prioridades. Se, na avaliação de maturidade, obtiver menos de 65 em governação de IA, a Avaliação GAP é o passo seguinte lógico.
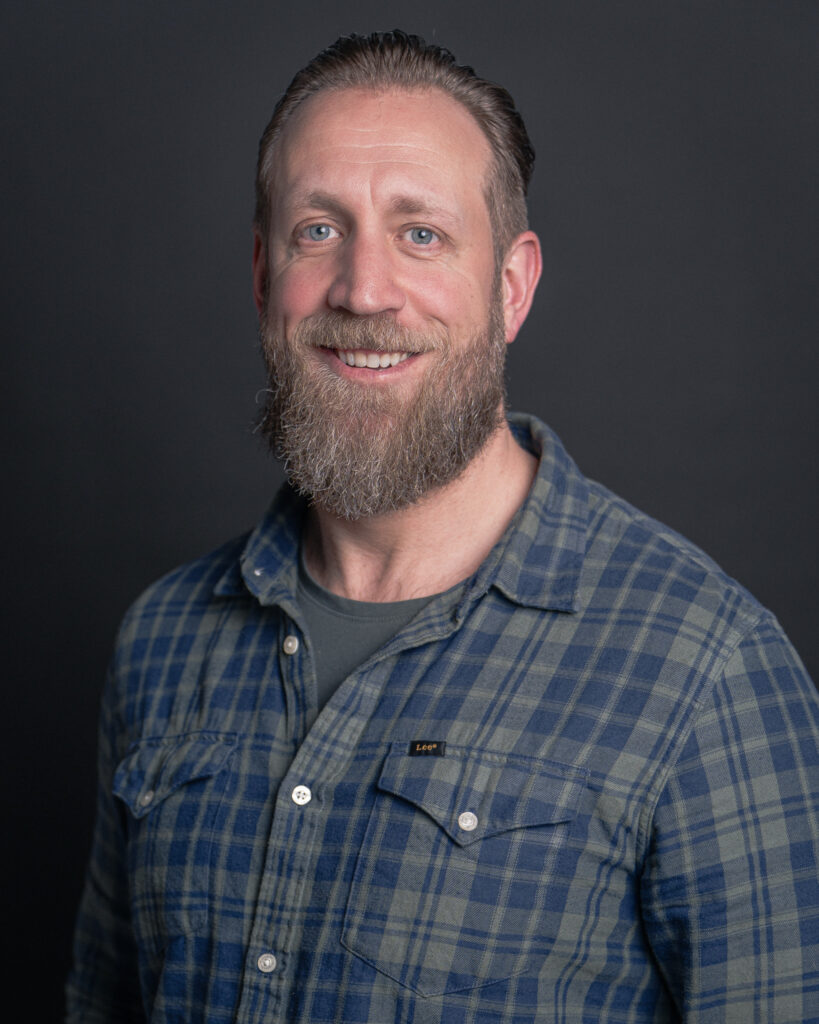
Alain van Zwol
Fundador da ASE Cloud Services
Alain van Zwol é o fundador da ASE Cloud Services e trabalha diariamente no desenvolvimento de soluções europeias de cloud e IA em conformidade com o RGPD. Na ASE, acompanha organizações na transição para um ambiente de trabalho soberano, sem dependência dos gigantes tecnológicos norte-americanos. Pode saber mais sobre Alain e a equipa na página Sobre nós.
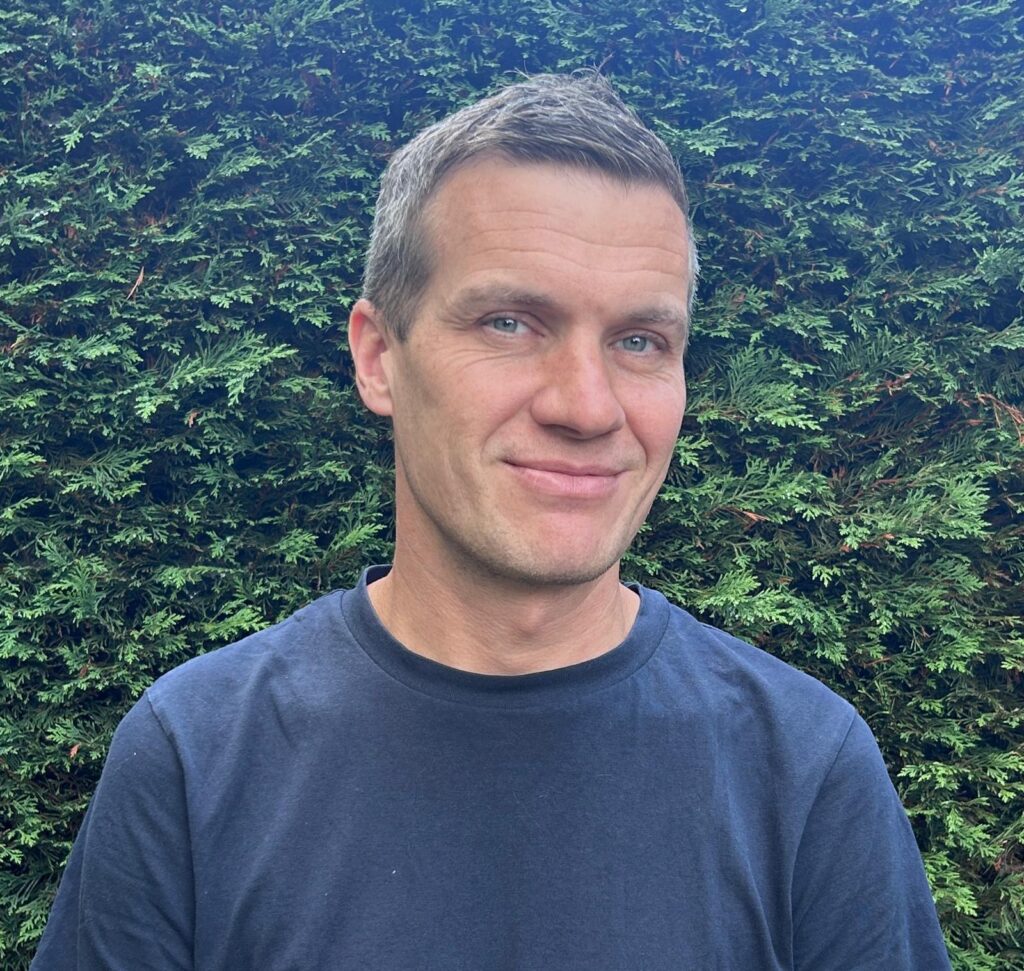
Sebastiaan Hoogeveen
Cofundador da ASE Cloud Services
Sebastiaan Hoogeveen é cofundador da ASE Cloud Services e combina a sua formação como engenheiro mecânico com uma especialização em engenharia de IA. A sua experiência com C++ durante os estudos constitui uma sólida base técnica para o seu trabalho como engenheiro de IA. Calmo, pontual e metódico, gosta de manter uma visão geral e, como membro de equipa e elemento agregador, traduz tecnologia complexa em soluções práticas de IA. Pode saber mais sobre Sebastiaan e a equipa na página Sobre nós.