ASE Cloud Services Chatbot Interface


Finden Sie in 5 bis 10 Minuten heraus, wie gut Ihre Organisation auf sichere, verantwortungsvolle und souveräne KI vorbereitet ist.
Kostenlos und ohne Konto · Sechs Bereiche · Sofort Ihr vorläufiger Score
Assessment starten →Das Souveräne KI-Readiness-Assessment von ASE Cloud Services misst in sechs Bereichen, wie gut Ihre Organisation darauf vorbereitet ist, KI verantwortungsvoll und unabhängig einzusetzen. Ihre Daten bleiben in der EU, es werden keine Tracking-Cookies gesetzt, und das Ergebnis ist eine Bestandsaufnahme für das Management, keine rechtliche Beurteilung.
Das Problem
Sie scheitern an Governance, Datenqualität, Sicherheit, der Abhängigkeit von Anbietern außerhalb der EU und unklaren Verantwortlichkeiten. Die meisten KI-Checks betrachten nur die Produktivität.
Was dieses Assessment anders macht
Souveränität (wo laufen Ihre Daten und Modelle), Einstufung nach der KI-Verordnung (AI Act), DSGVO und Datenmanagement, Arbeitsplatzsicherheit, Barrierefreiheit und Umsetzungsreife. In der Praxis lassen sie sich nicht getrennt voneinander beurteilen.
Was Sie davon haben
Ein Score von 0 bis 100, Ihre Stärken, Ihre größten Lücken, der Branchenkontext und ein primärer nächster Schritt. Wählen Sie die Kurzversion (14 Fragen, etwa 4 Minuten) oder die Vollversion (28 Fragen, etwa 8 Minuten). „Weiß ich nicht“ ist eine gültige Antwort und zählt als Ergebnis, nicht als null.
Wählen Sie die Kurz- oder die Vollversion, beantworten Sie die Fragen und sehen Sie sofort Ihren vorläufigen Score und Ihre wichtigsten Handlungsfelder. Den vollständigen Managementbericht erhalten Sie anschließend per E-Mail (PDF) an die von Ihnen angegebene geschäftliche E-Mail-Adresse. Ihre Antworten befinden sich während des Ausfüllens ausschließlich in Ihrem eigenen Browser.
Funktioniert das Assessment in diesem Fenster nicht? Öffnen Sie das Assessment in einem neuen Fenster.
Die Bereiche werden nicht gleich gewichtet. KI-Governance und Datensouveränität zählen am stärksten, weil dort die gesetzlichen und vertraglichen Risiken liegen.
Bereich 1 · Gewichtung 22 %
In welchen Rechtsordnungen werden Ihre KI-Daten, Embeddings, Logs und Backups verarbeitet? Wie abhängig sind Sie bei kritischen Prozessen von nichteuropäischen Hyperscalern? Gibt es eine getestete Exit-Strategie, und haben Sie Konzentrationsrisiken und Unterauftragsvergabe in der Lieferkette im Blick (NIS2)?
Bereich 2 · Gewichtung 26 %
Gibt es ein zentrales KI-Register, das auch die eigenständige KI-Nutzung der Mitarbeitenden erfasst? Sind die Rollen für Verantwortung, Risiko, Datenschutz, Sicherheit und menschliche Aufsicht vergeben? Kennen Sie die Risikokategorie jeder Anwendung, ist KI-Kompetenz organisiert (Artikel 4), und erfüllen Sie die Transparenzpflicht nach Artikel 50, einschließlich maschinenlesbarer Kennzeichnung?
Bereich 3 · Gewichtung 16 %
Ist vorab festgelegt, welche personenbezogenen Daten, vertraulichen Daten und welches geistige Eigentum KI verarbeiten darf? Sind Datenflüsse, Aufbewahrungsfristen, Unterauftragsverarbeiter und Übermittlungen für Ihr Verzeichnis von Verarbeitungstätigkeiten nach Artikel 30 und Ihre Datenschutz-Folgenabschätzungen (DPIA) dokumentiert? Ist das Training mit Ihren Daten vertraglich ausgeschlossen?
Bereich 4 · Gewichtung 16 %
Zentrales Identity and Access Management mit MFA und regelmäßiger Überprüfung (für Behörden der nationale Baseline-Standard für die öffentliche Verwaltung, für NIS2-Einrichtungen die nationale NIS2-Umsetzung), Endpoint-Sicherheit, Verwaltung kryptografischer Schlüssel, Protokollierung und Überwachung von KI-Interaktionen mit funktionierendem Meldeprozess sowie unabhängige Tests auf KI-spezifische Schwachstellen.
Bereich 5 · Gewichtung 15 %
Ist Ihr internes Wissen aktuell und strukturiert genug, damit KI darauf arbeiten kann? Gibt es klar abgegrenzte Prozesse mit einer Ausgangsmessung? Wie prüfen Sie die Qualität der KI-Ergebnisse, und sind Ihre KI-Kanäle barrierefrei nach WCAG 2.2 AA, wie es die EU-Richtlinie über barrierefreie Websites und der European Accessibility Act verlangen?
Bereich 6 · Gewichtung 5 %
Gibt es ein Programm mit Executive Sponsor, Verantwortlichem und Prioritäten für die kommenden zwölf Monate? Timing und Budget fließen nicht in Ihren Reifegrad-Score ein, bestimmen aber Ihre Implementation Readiness und den nächsten Schritt, den wir empfehlen.
Direkt nach der letzten Frage sehen Sie Ihren vorläufigen Score und Ihre drei wichtigsten Handlungsfelder. Fordern Sie den vollständigen Managementbericht an, erhalten Sie per E-Mail als PDF:
Ein Gesamtscore von 0 bis 100, ein Score pro Bereich und ein Abdeckungsindikator, der zeigt, wie viel des Ergebnisses auf „Weiß ich nicht“ beruht.
Ihre Stärken, Ihre größten Lücken und pro Lücke ein konkreter erster Schritt, den Sie intern besprechen können.
Was das Ergebnis für Ihre Branche bedeutet: lokale, regionale und nationale Verwaltung, Gesundheitswesen, Bildung, sozialer Wohnungsbau, Finanz- oder Unternehmensdienstleistungen, Industrie, Non-Profit.
Gesetzliche Fristen, die Sie betreffen, etwa die Kennzeichnungspflicht ab dem 2. Dezember 2026 für generative KI, und organisatorische blinde Flecken.
Niedrig, mittel oder hoch: Kann Ihre Organisation die Erkenntnisse jetzt in die Umsetzung bringen? Dieses Signal ist unabhängig von Ihrem Reifegrad-Score.
Eine primäre Empfehlung auf Basis Ihrer größten Lücke, mit einer sekundären Option, dazu eine Übersicht all Ihrer Antworten, um sie intern zu besprechen und das Assessment später zu wiederholen.
Sobald genügend Daten vorliegen, vergleichen Sie Ihren Score mit Organisationen Ihrer Branche.
Der Benchmark wird auf Basis anonymisierter Assessment-Ergebnisse innerhalb Ihrer Branche aufgebaut.
Für Vorstände, Geschäftsführungen, IT-Leiter, CISOs, Datenschutzbeauftragte und Referenten, die KI einsetzen wollen, ohne die Kontrolle über Daten, Kosten und Verantwortlichkeiten zu verlieren. Das Assessment passt zu Organisationen, die:
Mit personenbezogenen Daten arbeiten oder Entscheidungen über Menschen treffen.
Lokale, regionale und nationale Verwaltung, Vollzugsbehörden, Gesundheitswesen, Bildung, sozialer Wohnungsbau.
Unter die KI-Verordnung (AI Act), die DSGVO, NIS2 oder nationale Informationssicherheits-Baselines für die öffentliche Verwaltung fallen.
Oder Kunden und Aufsichtsbehörden nachweisen müssen, dass KI kontrolliert eingesetzt wird: Finanz- und Unternehmensdienstleistungen, Industrie.
Von nichteuropäischen Cloud- oder KI-Plattformen abhängig sind.
Und wissen wollen, wie realistisch eine europäische oder souveräne Alternative für sie ist.
Bereits mit KI experimentieren.
Aber noch kein zentrales Register, keinen Risikoprozess und keine klaren Verantwortlichkeiten eingerichtet haben.
Die Fragen lassen sich ohne technisches Vorwissen beantworten. Füllen Sie das Assessment gemeinsam mit IT, Datenschutz und den Fachbereichen aus, dann ist das Bild am vollständigsten.
ASE Cloud Services hilft Organisationen, KI einzusetzen und dabei ihre Souveränität zu wahren: Daten, Modelle und Arbeitsplätze innerhalb der EU, unter EU-Rechtsordnung und DSGVO, mit der Kontrolle bei Ihnen. Diese souveräne Infrastruktur verbinden wir mit Expertise in KI-Governance, der KI-Verordnung (AI Act), ISO/IEC 42001, Informationssicherheit und digitaler Barrierefreiheit.
Unser Managementsystem ist nach vier ISO-Normen zertifiziert: ISO/IEC 27001 (Informationssicherheit), ISO/IEC 27701 (Datenschutz), ISO/IEC 42001 (KI-Management) und ISO 9001 (Qualität). Dieselben Normen dienen uns in diesem Assessment als Maßstab. Das Ergebnis lenkt bewusst nicht auf ein einzelnes Produkt, sondern auf den nächsten Schritt, der zu Ihrer größten Lücke passt: ein ISO/IEC 42001 GAP-Assessment, den ASE Souveränen Arbeitsplatz, das KI-Einführungsprogramm oder ein Gespräch mit einem ASE-Experten.
Ihre Antworten bleiben während des Ausfüllens in Ihrem eigenen Browser. Erst wenn Sie auf „Meinen Bericht senden“ klicken, gehen Ihre geschäftlichen Angaben und das Ergebnis an unseren eigenen Server innerhalb der EU. Das Assessment ist eine Bestandsaufnahme für das Management, keine rechtliche Beurteilung.
Wir verwenden Ihre Angaben, um den Bericht Ihrer Organisation zuzuordnen und per E-Mail zuzusenden, und bewahren sie höchstens 24 Monate nach dem letzten Kontakt auf. Wegen des Ergebnisses nehmen wir nur Kontakt auf, wenn Sie dazu gesondert einwilligen. Aggregierte, anonymisierte Scores verwenden wir für den Branchenbenchmark; daraus lassen sich keine Organisationen oder Personen ableiten. Der Spamschutz wird von uns selbst gehostet und setzt keine Cookies. Siehe die Datenschutzerklärung.
Das Ergebnis ersetzt keine Datenschutz-Folgenabschätzung (DPIA), keine rechtliche Prüfung, kein Sicherheitsaudit und keine formale Einstufung nach der KI-Verordnung (AI Act). Die gesetzlichen Verweise haben den Stand 5. September 2026 und berücksichtigen den Digital Omnibus, Verordnung (EU) 2026/1744. Wünschen Sie eine formale Prüfung, sehen Sie sich das ISO/IEC 42001 GAP-Assessment an.
Möchten Sie wissen, wo Ihre Organisation steht? Das Assessment ist kostenlos, dauert 5 bis 10 Minuten und liefert sofort Ihren vorläufigen Score. Möchten Sie sich lieber zuerst austauschen, vereinbaren Sie ein kostenloses 30-Minuten-Gespräch.
Starten Sie Ihr KI-Readiness-Assessment →Ein souveränes KI-Readiness-Assessment ist ein Self-Assessment, das aufzeigt, wie gut Ihre Organisation darauf vorbereitet ist, KI verantwortungsvoll und zugleich unabhängig einzusetzen. Das Assessment von ASE Cloud Services prüft sechs Bereiche: Datensouveränität, KI-Governance und Einstufung nach der KI-Verordnung (AI Act), Datenschutz und DSGVO, Arbeitsplatzsicherheit, Wissen, Qualität und Barrierefreiheit sowie Umsetzungsreife. Sie erhalten sofort einen Score von 0 bis 100, einen Score pro Bereich, drei Prioritäten und ein Implementation-Readiness-Signal.
Die Kurzversion umfasst 14 Fragen und dauert etwa 4 Minuten; die Vollversion umfasst 28 Fragen und dauert etwa 8 Minuten. Direkt nach der letzten Frage sehen Sie Ihren vorläufigen Score und Ihre wichtigsten Handlungsfelder. Der vollständige Managementbericht enthält Ihren Score pro Bereich, einen Abdeckungsindikator, drei konkrete Prioritäten, den Branchenkontext, Handlungsfelder zu KI-Verordnung (AI Act) und Governance, Ihre Implementation Readiness und einen empfohlenen nächsten Schritt. Sie können den Bericht drucken oder als PDF speichern und erhalten ihn zusätzlich per E-Mail.
Nein. Das Assessment ist eine erste Bestandsaufnahme für das Management. Ein hoher Score bedeutet nicht automatisch, dass Sie die KI-Verordnung (AI Act) oder die DSGVO erfüllen, und das Ergebnis ersetzt keine Datenschutz-Folgenabschätzung (DPIA), keine rechtliche Prüfung, kein Sicherheitsaudit und keine formale Risikoeinstufung nach der KI-Verordnung. Die gesetzlichen Verweise haben den Stand 5. September 2026 und berücksichtigen den Digital Omnibus.
Ihre Antworten bleiben während des Ausfüllens in Ihrem eigenen Browser. Erst wenn Sie auf „Meinen Bericht senden“ klicken, senden wir Ihre geschäftlichen Angaben und das Ergebnis an unseren eigenen Server innerhalb der EU, damit wir den Bericht Ihrer Organisation zuordnen und per E-Mail zusenden können. Wir bewahren die Daten höchstens 24 Monate nach dem letzten Kontakt auf und nehmen nur Kontakt auf, wenn Sie dazu gesondert einwilligen. Siehe unsere Datenschutzerklärung.
Für Vorstände und Geschäftsführungen, IT-Leiter, CISOs, Datenschutzbeauftragte und Referenten in lokaler, regionaler und nationaler Verwaltung, Vollzugsbehörden, Gesundheitswesen, Bildung, sozialem Wohnungsbau, Finanz- und Unternehmensdienstleistungen und Industrie. Die Fragen sind so formuliert, dass Sie sie ohne technisches Vorwissen beantworten können; „Weiß ich nicht“ ist eine gültige Antwort und zählt als Ergebnis, nicht als null.
Das Readiness-Assessment ist ein kostenloses Self-Assessment von höchstens acht Minuten, das die Richtung vorgibt. Das ISO/IEC 42001 GAP-Assessment ist ein begleitetes Projekt, in dem wir Ihr KI-Managementsystem an der Norm messen, mit Interviews, Dokumentenprüfung und einem Bericht mit Prioritäten. Liegt Ihr Score im Readiness-Assessment bei KI-Governance unter 65, ist das GAP-Assessment der logische nächste Schritt.
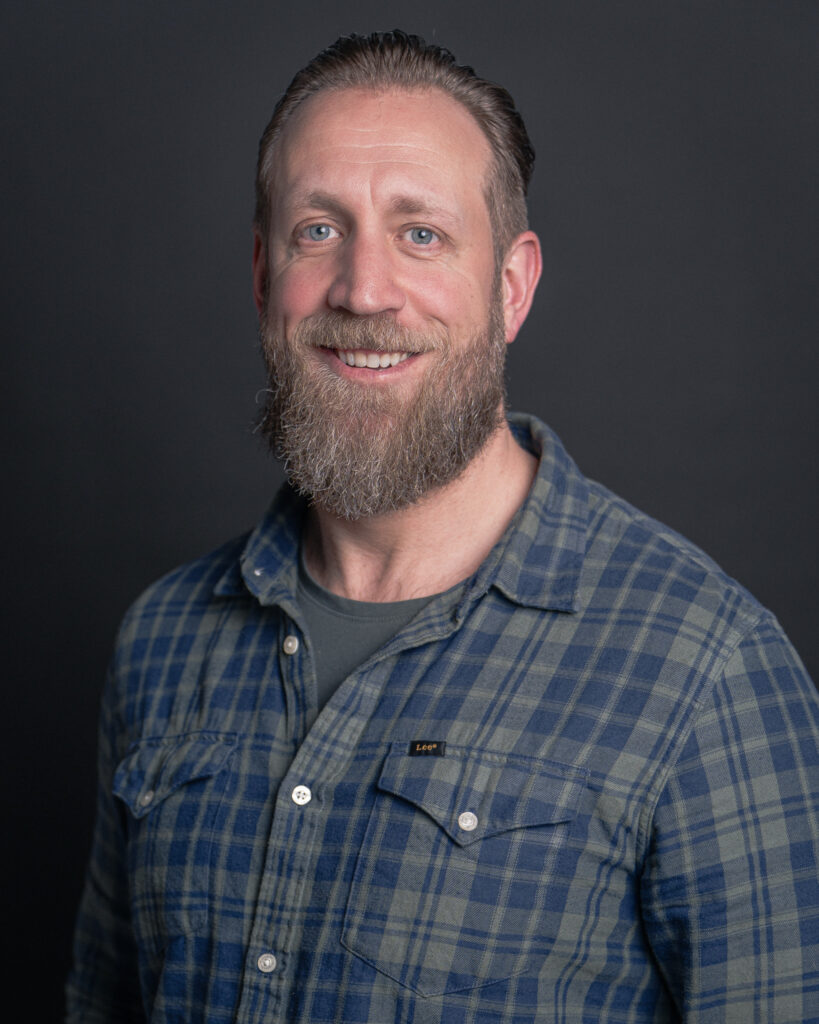
Alain van Zwol
Gründer von ASE Cloud Services
Alain van Zwol ist Gründer von ASE Cloud Services und arbeitet täglich an europäischen, DSGVO-konformen Cloud- und KI-Lösungen. Bei ASE begleitet er Organisationen beim Wechsel zu einem souveränen digitalen Arbeitsplatz, ohne Abhängigkeit von amerikanischen Technologiekonzernen. Mehr über Alain und das Team erfahren Sie auf der Über-uns-Seite.
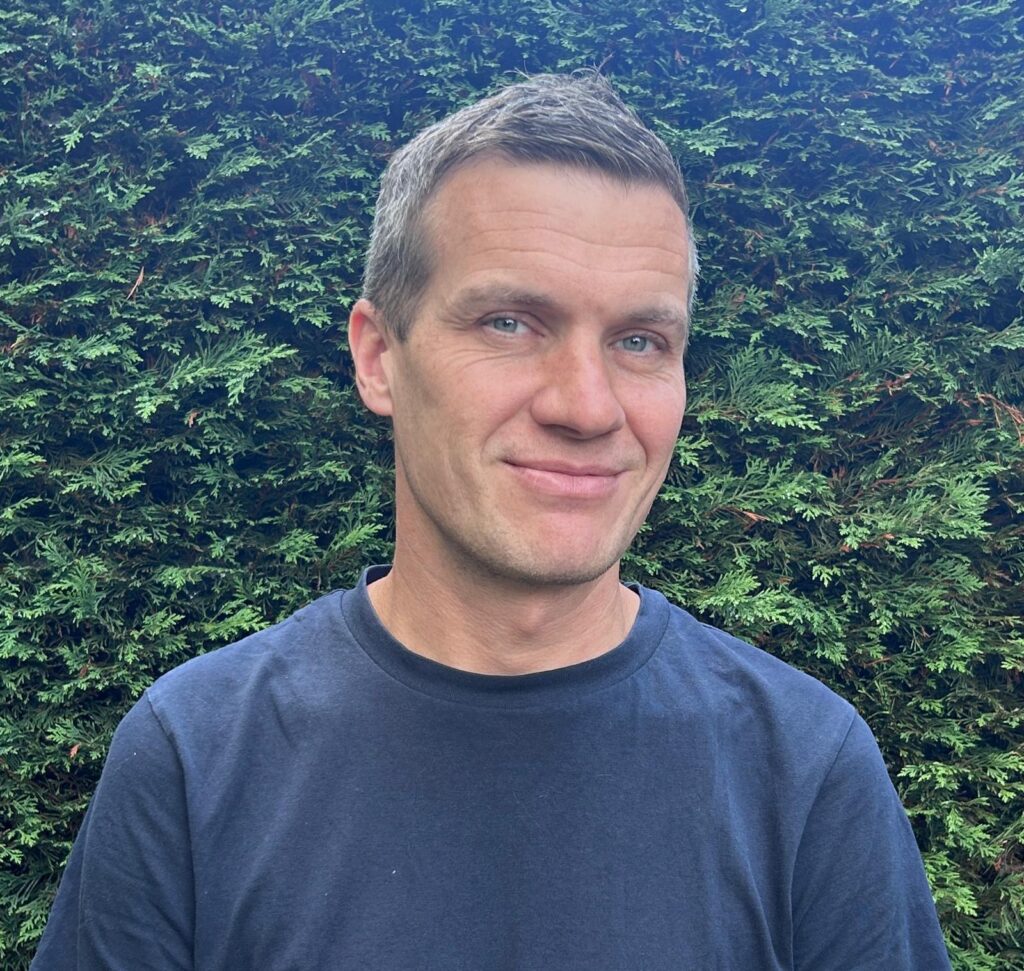
Sebastiaan Hoogeveen
Mitgründer von ASE Cloud Services
Sebastiaan Hoogeveen ist Mitgründer von ASE Cloud Services und verbindet seinen Hintergrund als Maschinenbauingenieur mit einer Spezialisierung auf AI Engineering. Seine Erfahrung mit C++ aus seiner Studienzeit bildet eine solide technische Grundlage für seine Arbeit als AI Engineer. Ruhig, präzise und besonnen behält er stets den Überblick. Als Teamplayer und verbindendes Element übersetzt er komplexe Technologie in praxisnahe KI-Lösungen. Mehr über Sebastiaan und das Team erfahren Sie auf der Über-uns-Seite.