ASE Cloud Services Chatbot Interface


Descubre en 5 a 10 minutos hasta qué punto está preparada tu organización para una IA segura, responsable y soberana.
Gratis y sin cuenta · Seis dominios · Tu puntuación provisional al instante
Inicia la evaluación →La Evaluación de madurez en IA soberana de ASE Cloud Services mide en seis dominios hasta qué punto tu organización está preparada para utilizar la IA de forma responsable e independiente. Tus datos permanecen en la UE, no se instalan cookies de seguimiento y el resultado es un inventario para la dirección, no un dictamen jurídico.
El problema
Se atascan por la gobernanza, la calidad de los datos, la seguridad, la dependencia de proveedores de fuera de la UE y la falta de claridad en las responsabilidades. La mayoría de las comprobaciones de IA solo miran la productividad.
Qué hace diferente esta evaluación
Soberanía (dónde se ejecutan tus datos y modelos), clasificación según el Reglamento de IA (AI Act), RGPD y gestión de datos, seguridad del puesto de trabajo, accesibilidad y preparación para la implantación. En la práctica no pueden valorarse por separado.
Qué obtienes
Una puntuación de 0 a 100, tus puntos fuertes, tus mayores brechas, el contexto sectorial y un único paso siguiente principal. Elige la versión corta (14 preguntas, unos 4 minutos) o la versión completa (28 preguntas, unos 8 minutos). «No lo sé» es una respuesta válida y cuenta como resultado, no como cero.
Elige la versión corta o la completa, responde a las preguntas y ve al instante tu puntuación provisional y tus principales puntos de atención. El informe de dirección completo lo recibes después por correo electrónico (pdf), en la dirección profesional que indiques. Mientras respondes, tus respuestas solo se guardan en tu propio navegador.
¿La evaluación no funciona en esta ventana? Abre la evaluación en una ventana nueva.
Los dominios no pesan lo mismo. La gobernanza de la IA y la soberanía de los datos son los que más cuentan, porque ahí se concentran los riesgos legales y contractuales.
Dominio 1 · ponderación 22 %
¿En qué jurisdicciones se tratan tus datos de IA, embeddings, registros y copias de seguridad? ¿Cuánto dependes de hiperescaladores no europeos para tus procesos críticos? ¿Existe una estrategia de salida probada y tienes visibilidad sobre el riesgo de concentración y la subcontratación en la cadena (NIS2)?
Dominio 2 · ponderación 26 %
¿Existe un registro central de IA, que incluya el uso de IA por cuenta propia de los empleados? ¿Están asignadas las funciones de propiedad, riesgo, privacidad, seguridad y supervisión humana? ¿Conoces la categoría de riesgo de cada aplicación, está organizada la alfabetización en IA (artículo 4) y cumples la obligación de transparencia del artículo 50, incluido el marcado legible por máquina?
Dominio 3 · ponderación 16 %
¿Está definido de antemano qué datos personales, datos confidenciales y propiedad intelectual puede tratar la IA? ¿Están documentados los flujos de datos, los plazos de conservación, los subencargados y las transferencias para tu registro del artículo 30 y tus evaluaciones de impacto relativas a la protección de datos (DPIA)? ¿Está excluido por contrato el entrenamiento con tus datos?
Dominio 4 · ponderación 16 %
Gestión centralizada de identidades y accesos con MFA y revisión periódica (para las administraciones públicas, la línea base nacional para el sector público; para las entidades NIS2, la transposición nacional de la NIS2), seguridad de los endpoints, gestión de claves criptográficas, registro y monitorización de las interacciones con la IA con un procedimiento de notificación operativo, y pruebas independientes de vulnerabilidades específicas de la IA.
Dominio 5 · ponderación 15 %
¿Está tu conocimiento interno lo bastante actualizado y estructurado para que la IA trabaje sobre él? ¿Hay procesos delimitados con una medición de partida? ¿Cómo controlas la calidad de los resultados de la IA, y son accesibles tus canales de IA conforme a WCAG 2.2 AA, como exigen la directiva de la UE sobre accesibilidad web y la European Accessibility Act?
Dominio 6 · ponderación 5 %
¿Existe un programa con patrocinador ejecutivo, responsable y prioridades para los próximos doce meses? El calendario y el presupuesto no cuentan en tu puntuación de madurez, pero sí determinan tu Implementation Readiness y el paso siguiente que te recomendamos.
Justo después de la última pregunta ves tu puntuación provisional y tus tres principales puntos de atención. Si solicitas el informe de dirección completo, recibes por correo electrónico en pdf:
Una puntuación total de 0 a 100, una puntuación por dominio y un indicador de cobertura que muestra qué parte del resultado se apoya en respuestas «no lo sé».
Tus puntos fuertes, tus mayores brechas y, para cada brecha, un primer paso concreto que puedes tratar internamente.
Qué significa el resultado para tu sector: administración local, regional y nacional, sanidad, educación, vivienda social, servicios financieros o empresariales, industria, entidades sin ánimo de lucro.
Plazos legales que te afectan, como la obligación de marcado del 2 de diciembre de 2026 para la IA generativa, y puntos ciegos organizativos.
Baja, media o alta: ¿puede tu organización convertir ahora las conclusiones en ejecución? Esta señal es independiente de tu puntuación de madurez.
Una recomendación principal basada en tu mayor brecha, con una opción secundaria, más un resumen de todas tus respuestas para tratarlo internamente y repetirlo más adelante.
En cuanto haya datos suficientes, podrás comparar tu puntuación con la de organizaciones de tu sector.
La comparativa se construye a partir de resultados anonimizados de evaluaciones dentro de tu sector.
Para directivos, equipos de dirección, responsables de TI, CISO, responsables de privacidad y asesores de políticas que quieren utilizar la IA sin perder el control sobre los datos, los costes y las responsabilidades. La evaluación encaja con organizaciones que:
Trabajan con datos personales o toman decisiones sobre personas.
Administración local, regional y nacional, organismos públicos ejecutores, sanidad, educación, vivienda social.
Están sujetas al Reglamento de IA (AI Act), al RGPD, a la NIS2 o a las líneas base nacionales de seguridad de la información para el sector público.
O deben demostrar a clientes y supervisores que utilizan la IA de forma controlada: servicios financieros y empresariales, industria.
Dependen de plataformas de nube o de IA no europeas.
Y quieren saber hasta qué punto es realista para ellas una alternativa europea o soberana.
Ya experimentan con la IA.
Pero aún no han establecido un registro central, un proceso de riesgos ni una asignación de responsabilidades.
Las preguntas pueden responderse sin conocimientos técnicos. Si completas la evaluación junto con TI, privacidad y negocio, la imagen será más completa.
ASE Cloud Services ayuda a las organizaciones a utilizar la IA conservando su soberanía: datos, modelos y puestos de trabajo dentro de la UE, bajo el derecho europeo y el RGPD, con el control en tus manos. Combinamos esa infraestructura soberana con experiencia en gobernanza de la IA, el Reglamento de IA (AI Act), ISO/IEC 42001, seguridad de la información y accesibilidad digital.
Nuestro sistema de gestión está certificado en cuatro normas ISO: ISO/IEC 27001 (seguridad de la información), ISO/IEC 27701 (privacidad), ISO/IEC 42001 (gestión de la IA) e ISO 9001 (calidad). Esas mismas normas nos sirven de vara de medir en esta evaluación. El resultado no dirige deliberadamente hacia un único producto, sino hacia el paso siguiente que corresponde a tu mayor brecha: una Evaluación GAP ISO/IEC 42001, el ASE Puesto de Trabajo Soberano, el Programa de adopción de la IA o una conversación con un experto de ASE.
Mientras respondes, tus respuestas permanecen en tu propio navegador. Solo cuando haces clic en «Enviar mi informe» se envían tus datos profesionales y el resultado a nuestro propio servidor dentro de la UE. La evaluación es un inventario para la dirección, no un dictamen jurídico.
Utilizamos tus datos para vincular el informe a tu organización y enviártelo por correo electrónico, y los conservamos como máximo 24 meses desde el último contacto. Solo nos ponemos en contacto contigo sobre el resultado si nos das tu consentimiento específico para ello. Las puntuaciones agregadas y anonimizadas se utilizan para la comparativa sectorial; a partir de ellas no es posible identificar a ninguna organización ni persona. La protección contra el spam está alojada por nosotros mismos y no instala cookies. Consulte la declaración de privacidad.
El resultado no sustituye a una evaluación de impacto relativa a la protección de datos (DPIA), un análisis jurídico, una auditoría de seguridad ni una clasificación formal según el Reglamento de IA (AI Act). Las referencias legales están actualizadas a 5 de septiembre de 2026 y tienen en cuenta el Digital Omnibus, Reglamento (UE) 2026/1744. Si desea una evaluación formal, consulte la Evaluación GAP ISO/IEC 42001.
¿Quieres saber en qué punto está tu organización? La evaluación es gratuita, dura de 5 a 10 minutos y te da al instante tu puntuación provisional. Si prefieres comentarlo antes con alguien, reserva una consulta gratuita de 30 minutos.
Inicia tu evaluación de madurez en IA →Una evaluación de madurez en IA soberana es una autoevaluación que muestra hasta qué punto tu organización está preparada para utilizar la IA de forma responsable e independiente. La evaluación de ASE Cloud Services examina seis dominios: soberanía de los datos, gobernanza de la IA y clasificación según el Reglamento de IA (AI Act), privacidad y RGPD, seguridad del puesto de trabajo, conocimiento, calidad y accesibilidad, y preparación para la implantación. Obtienes al instante una puntuación de 0 a 100, una puntuación por dominio, tres prioridades y una señal de Implementation Readiness.
La versión corta tiene 14 preguntas y dura unos 4 minutos; la versión completa tiene 28 preguntas y dura unos 8 minutos. Justo después de la última pregunta ves tu puntuación provisional y tus principales puntos de atención. El informe de dirección completo incluye tu puntuación por dominio, un indicador de cobertura, tres prioridades concretas, el contexto sectorial, los puntos de atención sobre el Reglamento de IA (AI Act) y la gobernanza, tu Implementation Readiness y un único paso siguiente recomendado. Puedes imprimir el informe o guardarlo como PDF, y también lo recibes por correo electrónico.
No. La evaluación es un primer inventario para la dirección. Una puntuación alta no significa automáticamente que cumplas el Reglamento de IA (AI Act) o el RGPD, y el resultado no sustituye a una evaluación de impacto relativa a la protección de datos (DPIA), un análisis jurídico, una auditoría de seguridad ni una clasificación formal de riesgos según el Reglamento de IA. Las referencias legales están actualizadas a 5 de septiembre de 2026 y tienen en cuenta el Digital Omnibus.
Mientras respondes, tus respuestas permanecen en tu propio navegador. Solo cuando haces clic en «Enviar mi informe» enviamos tus datos profesionales y el resultado a nuestro propio servidor dentro de la UE, para poder vincular el informe a tu organización y enviártelo por correo electrónico. Conservamos los datos como máximo 24 meses desde el último contacto y solo nos ponemos en contacto contigo si nos das tu consentimiento específico para ello. Consulta nuestra declaración de privacidad.
A directivos, responsables de TI, CISO, responsables de privacidad y asesores de políticas de administraciones locales, organismos públicos ejecutores, sanidad, educación, vivienda social, servicios financieros y empresariales e industria. Las preguntas están formuladas de modo que pueda responderlas sin conocimientos técnicos; «no lo sé» es una respuesta válida y cuenta como resultado, no como cero.
La evaluación de madurez es una autoevaluación gratuita de ocho minutos como máximo que indica la dirección. La Evaluación GAP ISO/IEC 42001 es un proceso acompañado en el que contrastamos tu sistema de gestión de la IA con la norma, con entrevistas, revisión documental y un informe con prioridades. Si en la evaluación de madurez obtienes menos de 65 en gobernanza de la IA, la Evaluación GAP es el paso siguiente lógico.
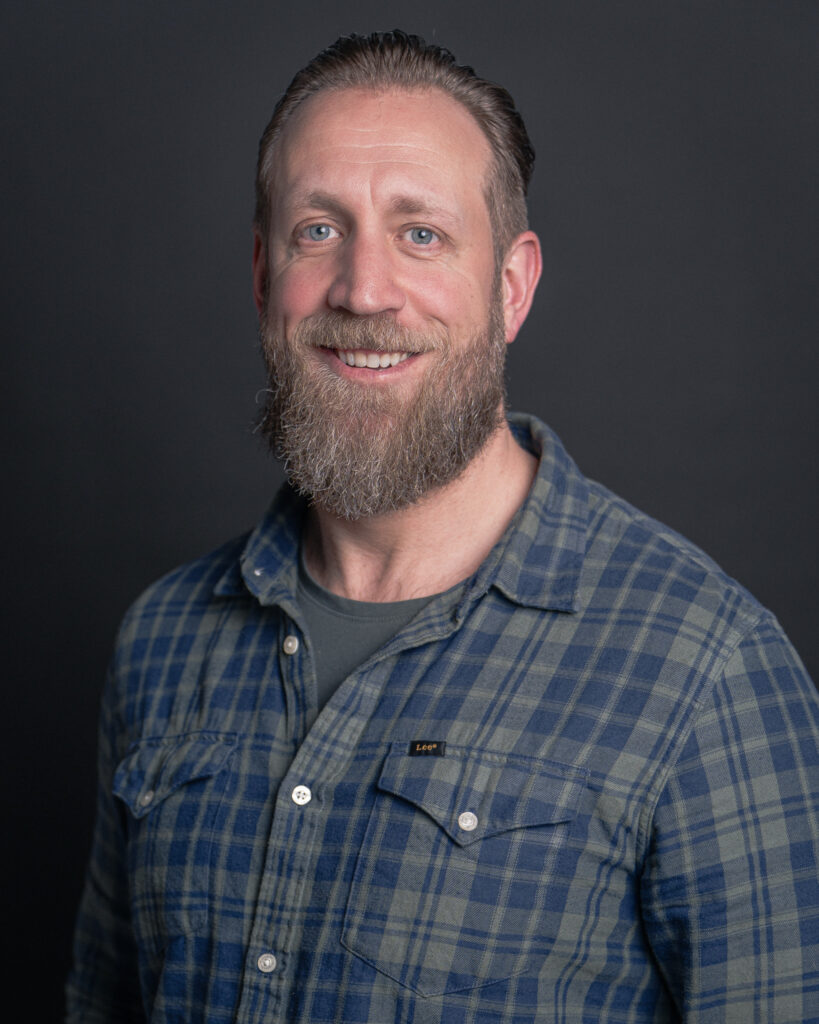
Alain van Zwol
Fundador de ASE Cloud Services
Alain van Zwol es fundador de ASE Cloud Services y trabaja diariamente en soluciones europeas de nube e IA conformes con el RGPD. Desde ASE, acompaña a las organizaciones en su transición hacia un puesto de trabajo soberano sin dependencia de los gigantes tecnológicos estadounidenses. Puedes obtener más información sobre Alain y el equipo en la página sobre nosotros.
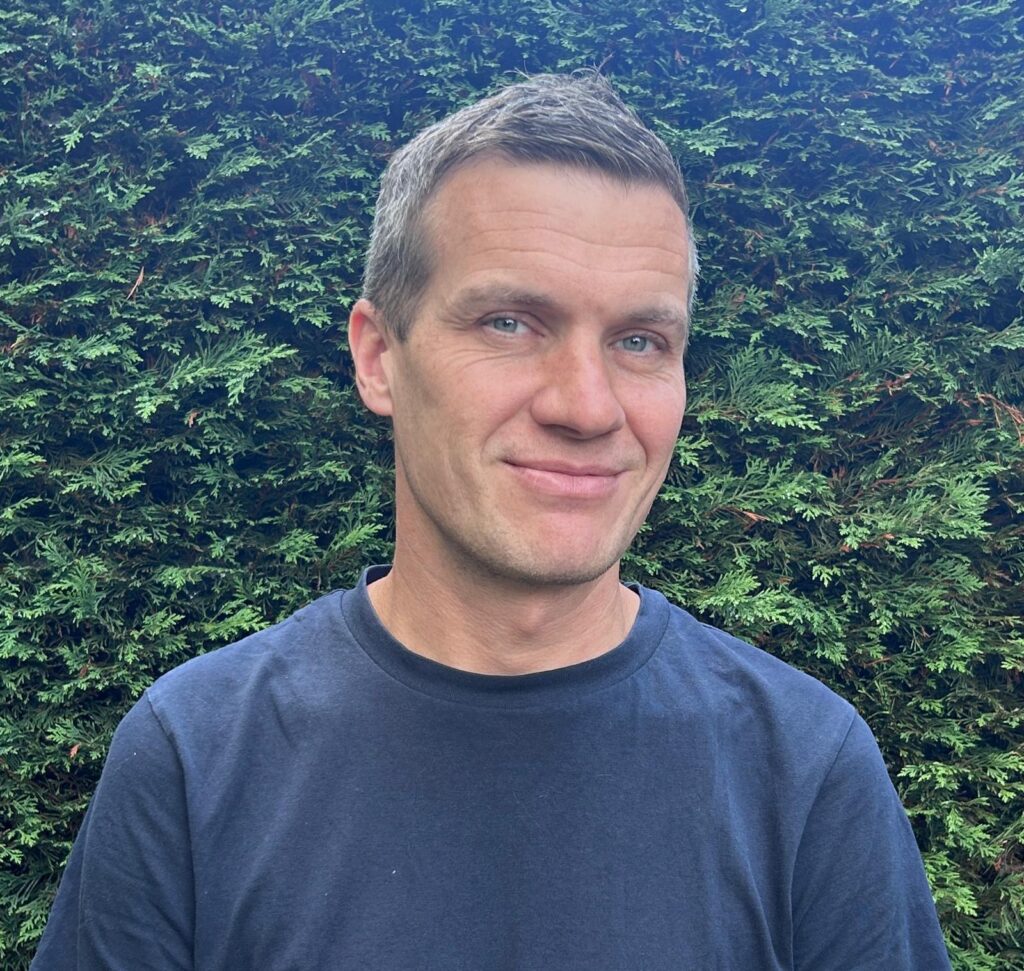
Sebastiaan Hoogeveen
Co-fundador de ASE Cloud Services
Sebastiaan Hoogeveen es cofundador de ASE Cloud Services y combina su formación como ingeniero mecánico con una especialización en ingeniería de IA. Su experiencia con C++ durante sus estudios constituye una sólida base técnica para su trabajo como ingeniero de IA. Tranquilo, puntual y metódico, le gusta mantener una visión general y, como miembro de equipo y facilitador, traduce la tecnología compleja en soluciones prácticas de IA. Puedes obtener más información sobre Sebastiaan y el equipo en la página sobre nosotros.